主题
子密钥(API Key)
在面板「API Key」页签发给外部客户端的受限密钥。密钥格式 sk- + 40 位随机字符, 明文只在创建 / 重置时出现一次 —— 服务端只存 SHA-256 哈希,列表里只显示前 9 位前缀。
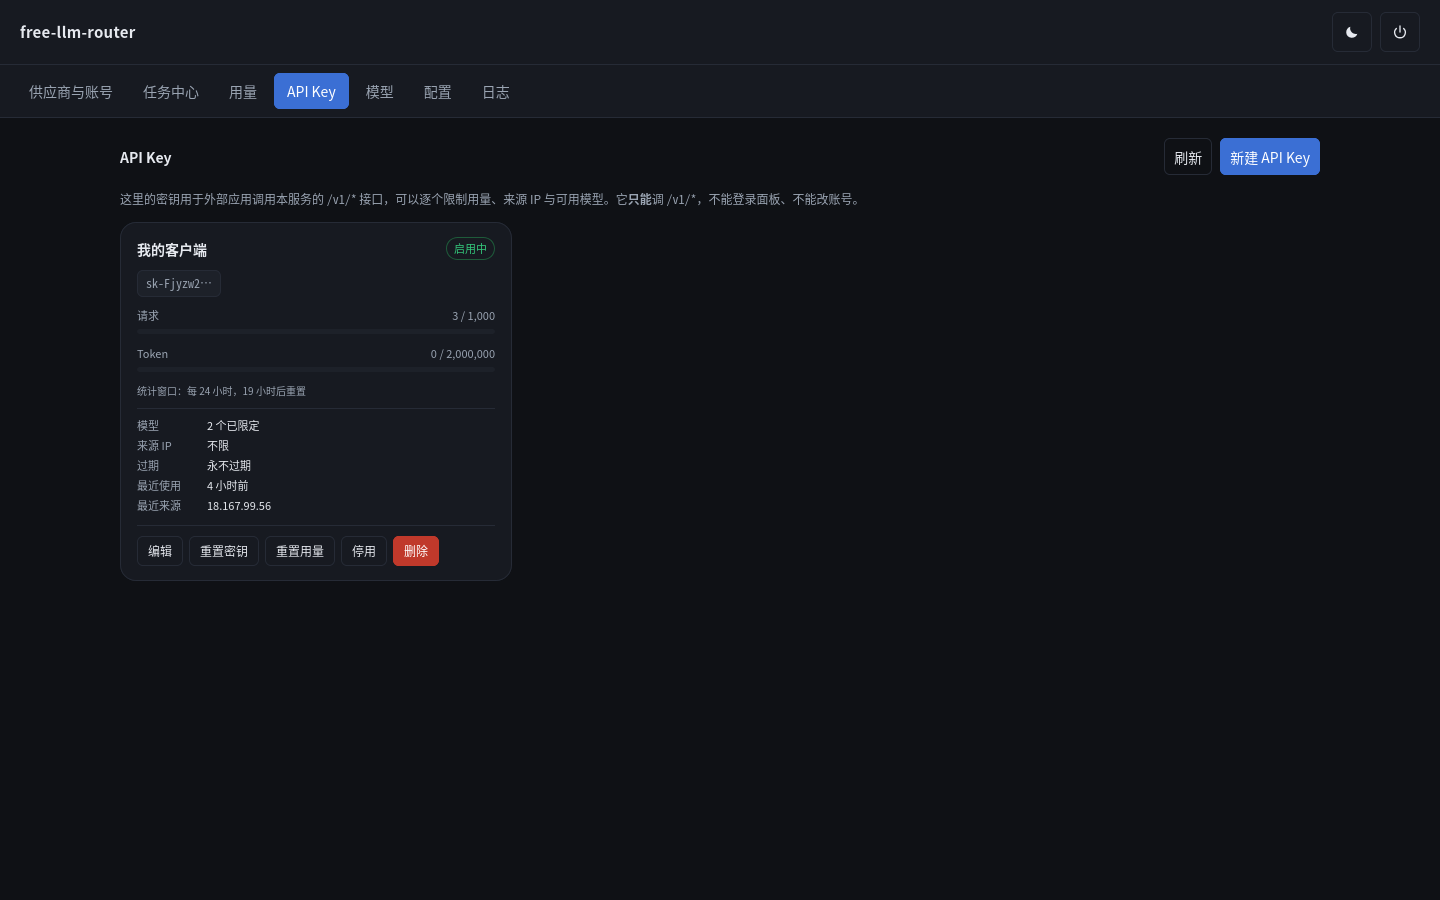
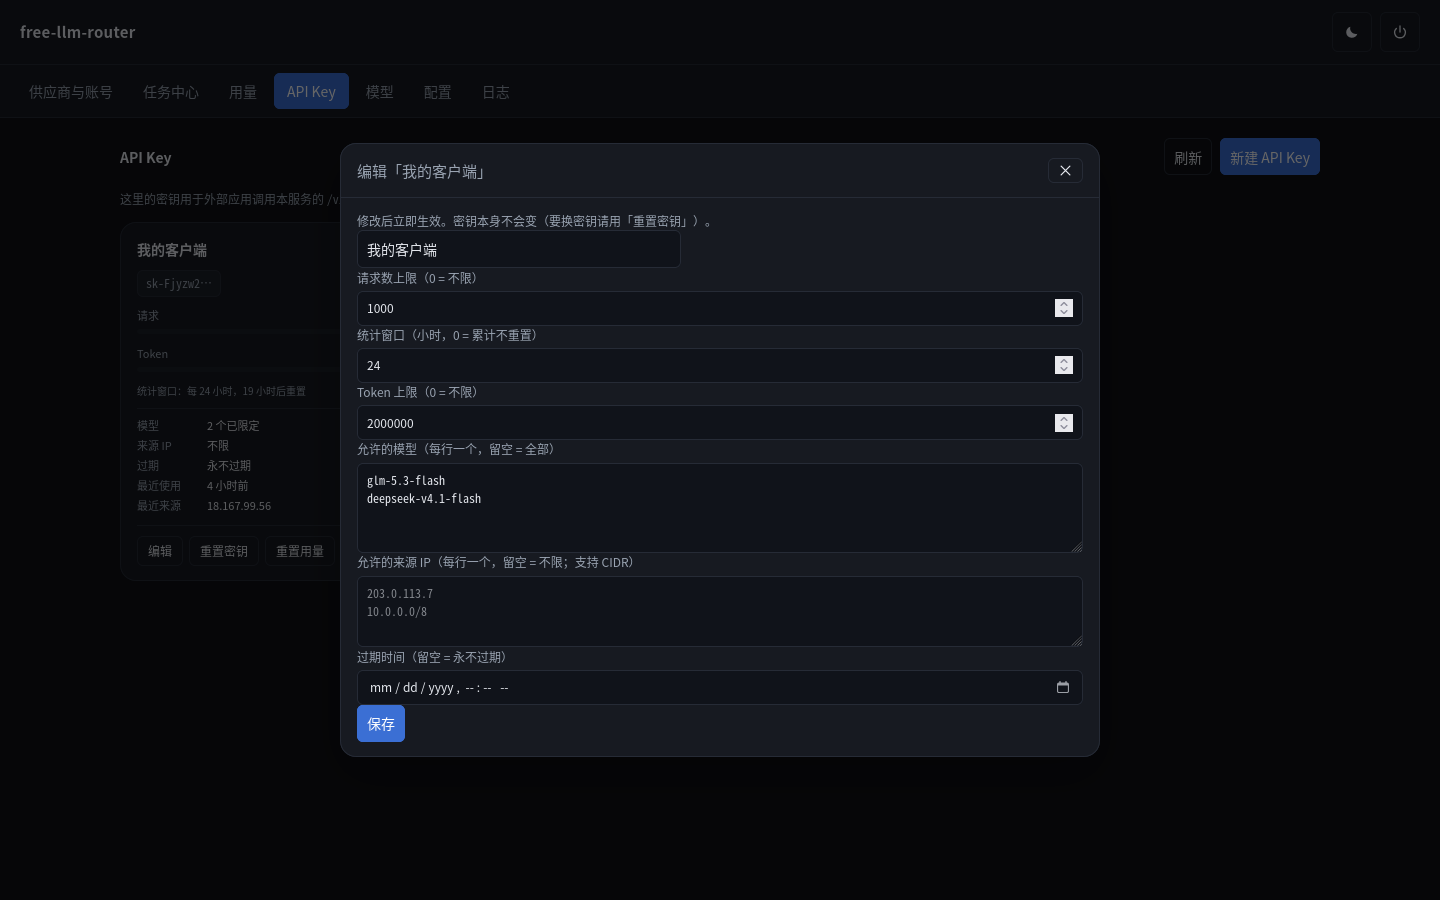
每把密钥可以单独限制
- 请求数上限 与 Token 上限(0 = 不限)
- 统计窗口:24 = 每天重置,0 = 累计不重置
- 可用模型:每行一个,可写完整 id 或裸名;留空 = 全部
- 来源 IP:每行一个,支持 CIDR(IPv4 / IPv6);留空 = 不限
- 过期时间:留空 = 永不过期
权限边界
子密钥只能调 /v1/*:/admin/* 一律 401 —— 无法登录面板、无法改账号。
被拒时:
| 状态码 | 原因 |
|---|---|
| 403 | 停用 / 过期 / IP 不在白名单 / 模型不在允许列表 |
| 429 | 请求数或 Token 超限 |
调用示例
bash
curl -N https://<你的域名>/v1/chat/completions \
  -H "Authorization: Bearer sk-xxxxxxxx..." \
  -H 'content-type: application/json' \
  -d '{"model":"deepseek-v4.1-flash","messages":[{"role":"user","content":"你好"}]}'
设计要点
- 记账分两步(防并发穿透配额):先预占再落账,并发请求不会绕过限额;
- 窗口过期立刻重置:面板展示反映的是当前窗口,过期窗口会显示归零后的值;
- CIDR 解析对
/0、/32、前导零八进制等边界都有单测覆盖,v4/v6 不跨族匹配。